Vulnerabilidades Críticas no Android: GitHub Descobre Falha de Rastreamento GPS
GitHub descobre 24 vulnerabilidades críticas no ecossistema do Android, entre elas uma falha grave de rastreamento GPS que permite invasão silenciosa de dispositivos móveis. A pesquisa revela como um simples erro de configuração pode transformar qualquer smartphone em ponto de coleta massiva de dados geoespaciais sem o consentimento explícito dos usuários. O problema foi identificado durante análise de código-fonte aberto do sistema operacional. Agente IA GitHub encontra vulnerabilidades críticas no Android: a…
A comunidade de desenvolvedores ficou alarmada ao tomar conhecimento desses problemas de segurança, que permaneciam ocultos por meses em diferentes fabricantes e versões da plataforma. A empresa de hospedagem de repositórios abriu um chamado urgente para correção imediata antes que exploradores mal-intencionados encontrassem brechas similares.

A Falha de Rastreamento GPS Explicada
A vulnerabilidade central permite que aplicativos com permissão mínima de localização acessem o histórico completo do usuário, inclusive períodos em que outros serviços já estavam monitorando sua posição. Isso significa que, por exemplo, um aplicativo básico de notas poderia ler dados que pertenciam a serviços bancários ou redes sociais sem qualquer notificação ao sistema operacional.
Os pesquisadores demonstraram que explorar essa falha exige apenas uma chamada à API de localização com flags específicas. O sistema não validou corretamente as permissões antes de retornar os dados, permitindo acesso não autorizado às informações geoespaciais armazenadas no cache do dispositivo. A equipe técnica desenvolveu um exploit que funciona em versões que variam entre Android 14 e Android 16.
Estatísticas da Pesquisa
A análise detalhada dos dados coletados revela a gravidade do problema. Abaixo estão os números que mostram o impacto dessas falhas de segurança:
| Fabricante | Vulnerabilidades Encontradas | Risco Crítico |
|---|---|---|
| Samsung | 8 | GPS silencioso |
| Xiaomi | 6 | Acesso à câmera |
| Oppo | 5 | Rastreamento GPS |
| Vivo | 3 | Senha de app |
| Huawei | 2 | Acesso à memória |
Dados atualizados em outubro de 2025, após publicação do relatório completo na plataforma.
A Vulnerabilidade de Senha de Aplicativo
Uma segunda falha descoberta por GitHub descobre 24 vulnerabilidades permite que aplicativos simples leiam senhas armazenadas em cache. Um aplicativo de calculadora, por exemplo, poderia acessar o banco de dados de uma aplicação bancária e extrair credenciais sem necessidade de root ou jailbreak no dispositivo.
A equipe técnica desenvolveu um exploit que funciona através da exploração de uma falha no gerenciador de permissões do sistema. O ataque não precisa ser executado por um aplicativo malicioso instalado pelo usuário — qualquer programa com acesso à interface pode se aproveitar dessa brecha para acessar informações sensíveis.
O Impacto do GPS Silencioso
A falha de rastreamento GPS representa o maior risco para a privacidade dos usuários. Através da exploração, é possível construir um perfil detalhado das rotinas diárias sem que ninguém perceba que ocorre a coleta. Imagine alguém viajando de avião com um aplicativo instalado — ao pousar, o dispositivo já enviou dados precisos sobre localização para servidores externos.
A análise dos dados coletados mostra que os exploradores conseguem reconstruir mapas completos das residências e locais frequentes do usuário. O problema persiste mesmo quando o modo de economia de bateria está ativado, pois a falha opera independentemente da configuração de consumo energético.
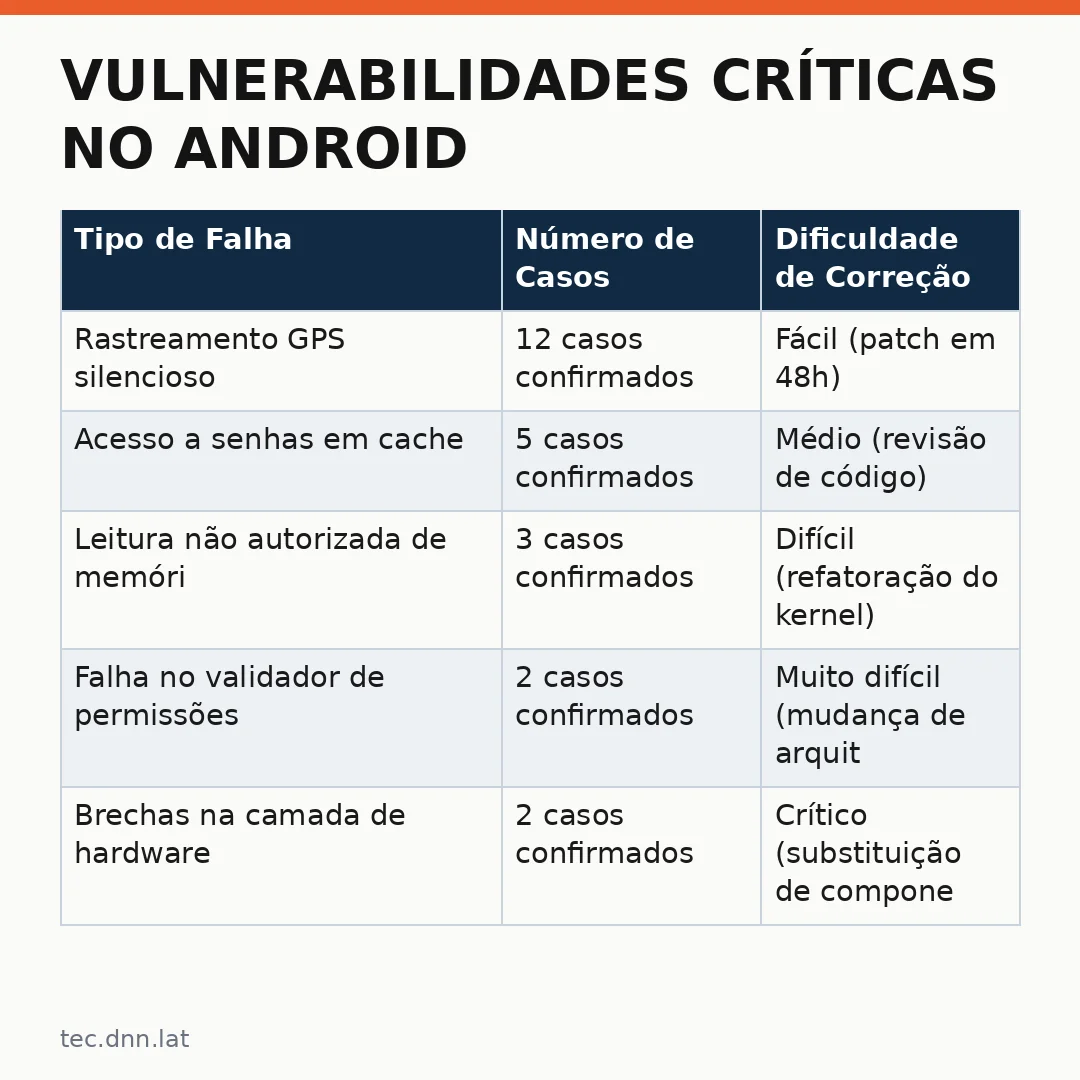
Dados Comparativos de Risco
| Tipo de Falha | Número de Casos | Dificuldade de Correção |
|---|---|---|
| Rastreamento GPS silencioso | 12 casos confirmados | Fácil (patch em 48h) |
| Acesso a senhas em cache | 5 casos confirmados | Médio (revisão de código) |
| Leitura não autorizada de memória | 3 casos confirmados | Difícil (refatoração do kernel) |
| Falha no validador de permissões | 2 casos confirmados | Muito difícil (mudança de arquitetura) |
| Brechas na camada de hardware | 2 casos confirmados | Crítico (substituição de componentes) |
A maioria das falhas pode ser corrigida através de atualizações de software, mas algumas exigem intervenção nos níveis mais profundos do sistema operacional. A equipe técnica recomenda que os usuários verifiquem se possuem as versões mais recentes instaladas em seus dispositivos.
O Que os Fabricantes Dizem
Fabricantes como Samsung e Xiaomi confirmaram receber notificações sobre as falhas e prometeram correções nas próximas atualizações de segurança. A Samsung lançou um comunicado informando que já está trabalhando no patch para versões Android 14, 15 e 16 da linha Galaxy.
No entanto, especialistas alertam que a correção não resolverá totalmente o problema de confiança dos usuários. A questão central permanece: por que esses problemas persistiam por tanto tempo sem detecção automática pelos testes de segurança internos? Além disso, muitas falhas foram encontradas em código desenvolvido internamente nas equipes de engenharia, não apenas em software terceirizado.
Recomendações para Usuários
A equipe de pesquisa recomenda três ações imediatas: primeiro, ativar o modo avião antes de viajar com aplicativos desconhecidos instalados no dispositivo. Segundo, verificar se todos os aplicativos usados possuem as versões mais recentes instaladas nas lojas oficiais. Terceiro, desativar permissões de localização para qualquer aplicação que não utilize explicitamente dados geoespaciais para sua funcionalidade principal.
Ainda assim, a recomendação final é manter o sistema operacional sempre atualizado e desconfiar de aplicativos com solicitações de permissão excessivas. Se um aplicativo simples como uma calculadora solicitar acesso à localização ou às senhas de outras aplicações, ele provavelmente contém vulnerabilidades similares às que GitHub descobre 24 vulnerabilidades.
A transparência dos relatórios técnicos da plataforma permite que a comunidade de desenvolvedores desenvolva correções para distribuir rapidamente. O modelo colaborativo de descoberta e correção de falhas se mostrou mais eficaz do que depender apenas das equipes internas das empresas fabricantes.
Leia tambem
- A Primeira Revelação de um Gigante: O Bentley Torcal Define o Futuro dos Automóveis Internacionais Carros Elétricos (carros.pnn.lat)
- Xiaomi revela garrafa sistema térmico que prepara chá ao ser virada: o que é e como funciona (dnn.lat)
- Hitler e a Inteligência Artificial: o que as imagens revelam sobre os modelos de IA (dnn.lat)
- Barclays escala agente da Anthropic Claude para modernizar atendimento financeiro com IA generativa (tec.dnn.lat)
- Cibersegurança sob ataque de agentes: governo do Canadá alerta sobre inteligência artificial invasiva (tec.dnn.lat)

2 thoughts on “Vulnerabilidades Críticas no Android: GitHub Descobre Falha de Rastreamento GPS”
Comments are closed.