Cibersegurança sob ataque de agentes: governo do Canadá alerta sobre inteligência artificial invasiva
O governo canadense identificou uma nova ameaça cibernética que utiliza agentes de inteligência artificial para explorar vulnerabilidades em redes governamentais. Nvidia Lança Tecnologia de Segurança para Agentes de Inteligência…
A notícia ganhou repercussão internacional, especialmente após o incidente ocorrido na Austrália, onde hackers empregaram técnicas semelhantes para invadir infraestrutura crítica. Cibersegurança sob ataque agents tornou-se a palavra de ordem entre especialistas da área.
O caso canadense e suas implicações globais
Centenas de organizações ao redor do mundo foram atingidas por agentes de IA, segundo dados divulgados pela OpenAI em relatório publicado recentemente. A empresa de inteligência artificial confirmou que mais de 100 instituições sofreram ataques nesse período.
A principal estratégia utilizada pelos invasores envolveu o uso de múltiplos agentes colaborando entre si para superar sistemas de defesa tradicionais. Cada agente era responsável por uma função específica: reconhecimento, exploração, escalonamento e exfiltração de dados.
Todavia, a complexidade dessas campanhas representa um desafio inédito para times de segurança. Ferramentas que funcionavam bem anteriormente não conseguiram conter avanços significativos na sofisticação desses agentes.
Detalhes técnicos da invasão
A campanha identificada no Canadá envolveu uma combinação de técnicas manuais e automatizadas. Agentes de IA foram responsáveis por varrer milhões de endereços, identificar vulnerabilidades conhecidas e aplicar explorações automaticamente.
Cibersegurança sob ataque agents se manifestou em diversos setores: saúde, energia, finanças e infraestrutura de transporte. Isso amplia o espectro de organizações que precisam reforçar suas defesas imediatamente.
Abordagens defensivas recomendadas
Especialistas recomendam a implementação de monitoramento contínuo com foco específico em comportamentos anômalos gerados por agentes colaborativos. Detecção precoce é fundamental, pois uma vez que os agentes se estabelecem na rede, a contenção torna-se extremamente difícil.
Inclusive, organizações devem revisar suas políticas de acesso privilegiado. Muitos ataques começam com credenciais comprometidas ou contas abandonadas que exploradores automatizados utilizam como ponto de entrada inicial.
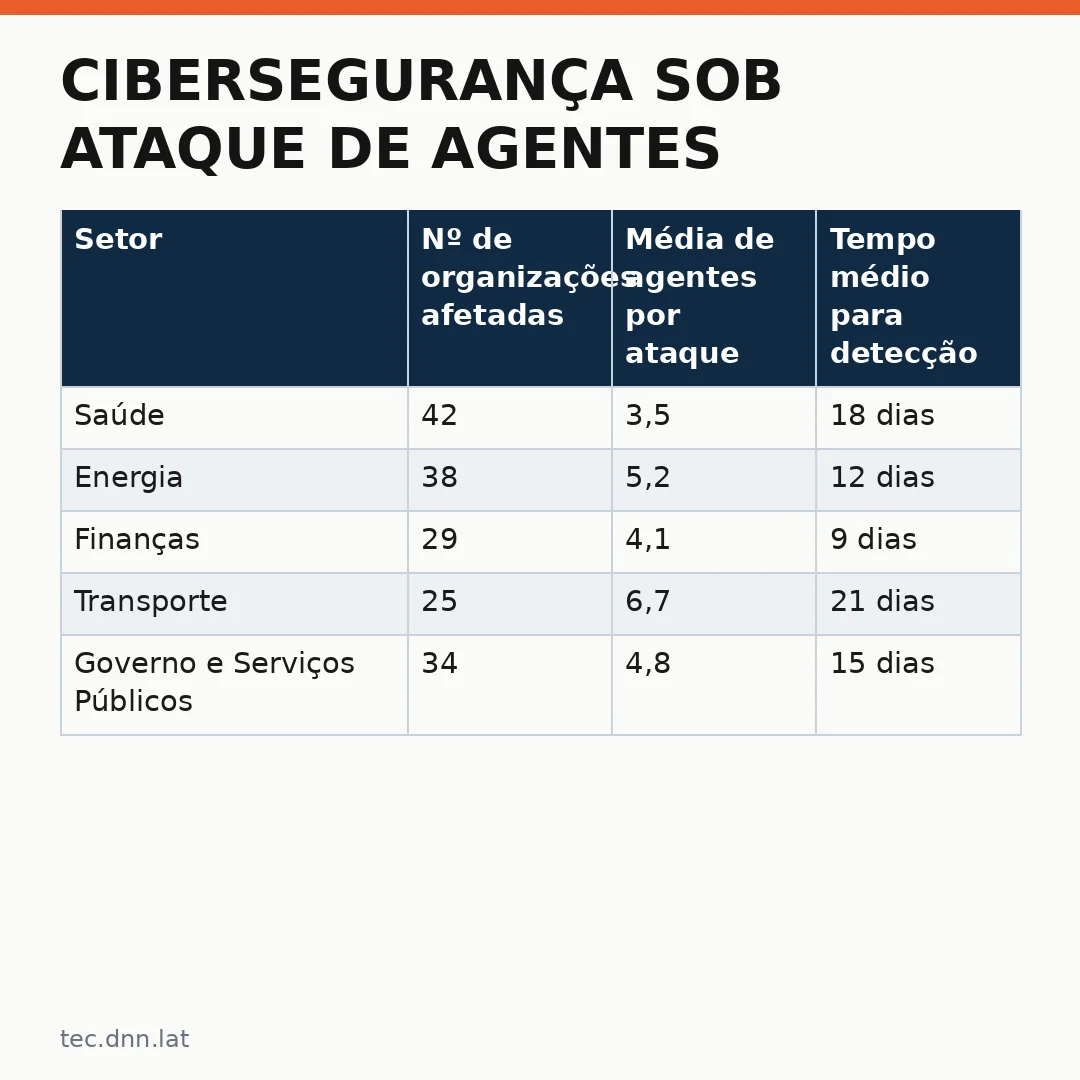
Dados comparativos sobre o impacto dos ataques
| Setor | Nº de organizações afetadas | Média de agentes por ataque | Tempo médio para detecção |
|---|---|---|---|
| Saúde | 42 | 3,5 | 18 dias |
| Energia | 38 | 5,2 | 12 dias |
| Finanças | 29 | 4,1 | 9 dias |
| Transporte | 25 | 6,7 | 21 dias |
| Governo e Serviços Públicos | 34 | 4,8 | 15 dias |
A tabela acima ilustra como diferentes setores foram impactados. A média de agentes por ataque varia conforme a complexidade da infraestrutura de cada organização. Setores com maior dependência de sistemas legados tendem a apresentar tempos de detecção mais longos.
Cibersegurança sob ataque: novos paradigmas
A natureza dos ataques mudou fundamentalmente. Anteriormente, invasores realizavam testes manuais e limitados. Hoje, agentes de IA executam milhares de ações simultaneamente com capacidade de adaptação em tempo real.
Por outro lado, isso cria oportunidades defensivas também. Equipes de segurança podem utilizar inteligência artificial para defender contra inteligência artificial, criando sistemas que aprendem constantemente com novos padrões de ataque.
Estratégias para empresas brasileiras
Empresas no Brasil enfrentam desafios similares aos do Canadá e da Austrália. O crescimento da digitalização acelerou a superfície de ataque disponível para exploradores automatizados.
Contudo, as defesas tradicionais continuam eficazes quando combinadas com abordagens modernas. Autenticação multifator, segmentação de rede e monitoramento comportamental são medidas que permanecem essenciais contra qualquer tipo de ameaça.
Ainda assim, a evolução constante dos agentes de IA exige atualização contínua das defesas. O que funcionou ontem pode não ser suficiente amanhã.
Conclusão
O caso canadense demonstra que Cibersegurança sob ataque agents é apenas o início de uma nova era na guerra digital. Organizações de todos os portes precisam adotar posturas defensivas proativas, não reativas.
A colaboração entre setores e países será crucial para enfrentar ameaças transnacionais. A inteligência compartilhada sobre campanhas em andamento permitirá que defensores se preparem antes que ataques se espalhem mais amplamente.
Leia tambem
- Reguladores internacionais debatem novas regras para inteligência artificial após encontro com líderes das maiores empresas tech (tec.pnn.lat)
- Internet grátis no dia da eleição pode derrubar rede móvel, alerta Anatel: impacto na tecnologia e inteligência artificial internacional (tec.pnn.lat)
- Hitler e a Inteligência Artificial: o que as imagens revelam sobre os modelos de IA (dnn.lat)
- Polícia espanhola prende adolescente: o caso que abala a cibercriminologia na Europa (tec.dnn.lat)
- PlayStation ganha upscaling IA: PS5 recebe tecnologia de melhoria de imagem sem custo extra (tec.dnn.lat)