Agente de IA Usado em Ataques Bancários na Coreia do Sul: Análise da Ameaça e Medidas de Segurança
A inteligência artificial revoluciona a segurança cibernética, contudo, uma descoberta recente mostra que essa mesma tecnologia também pode ser usada contra instituições financeiras. Agente de IA usado ataques em bancos na Coreia do Sul demonstrou como ferramentas automatizadas podem explorar vulnerabilidades. Pesquisas indicam que sistemas generativos já operam nesse ambiente hostil. Míssil Coreano com IA: Um Novo Marco da Tecnologia Inteligência…
Especialistas analisaram a capacidade desses agentes para executar tarefas maliciosas, desde a criação de malware até o phishing sofisticado. Por outro lado, profissionais do setor defendem que soluções robustas existem. A CrowdStrike divulgou detalhes técnicos sobre essas ameaças emergentes e compartilhou recomendações.
Vulnerabilidades Identificadas em Sistemas Bancários Coreanos
A análise da segurança revelou falhas críticas em múltiplas plataformas usadas por bancos na Coreia do Sul. Pesquisadores identificaram que agentes de IA conseguem explorar APIs mal documentadas e interfaces legadas sem proteção adequada.
Inclusive, um grupo de pesquisa demonstrou como uma única prompt engenheirada consegue extrair dados sensíveis de sistemas internos. O agente acessava bancos de dados através da conexão com serviços em nuvem não criptografados.
Todavia, a equipe responsável pela investigação enfatiza que esses riscos afetam também outros países. Instituições financeiras globais devem revisar suas arquiteturas de rede para evitar brechas similares às identificadas na Coreia do Sul.
Métodos Utilizados pelos Agentes de IA em Ataques
A CrowdStrike detalhou técnicas específicas que os agentes automatizados empregam durante campanhas de ataque. O primeiro método envolve o reconhecimento automático de redes corporativas, mapeando servidores e dispositivos sem intervenção humana.
| Técnica | Mecanismo de Ação | Vulnerabilidade Exploitada | Nível de Dano Potencial |
|---|---|---|---|
| Reconhecimento Automático | Escaneamento ativo de portas e serviços | Servidores não monitorados | Médio a Alto |
| Injeção de Prompts | Aproveita falhas em sistemas LLM | Falta de sanitização de entradas | Crítico |
| Sofware Malicioso Gerado | Criação automática de códigos maliciosos | Falta de sandboxing | Médio |
A tabela acima resume as principais técnicas documentadas pela CrowdStrike. Cada linha representa uma categoria distinta de ataque que agentes de IA podem executar autonomamente. O nível de dano potencial varia conforme a configuração do sistema alvo.
Impacto Financeiro e Operacional das Ameaças
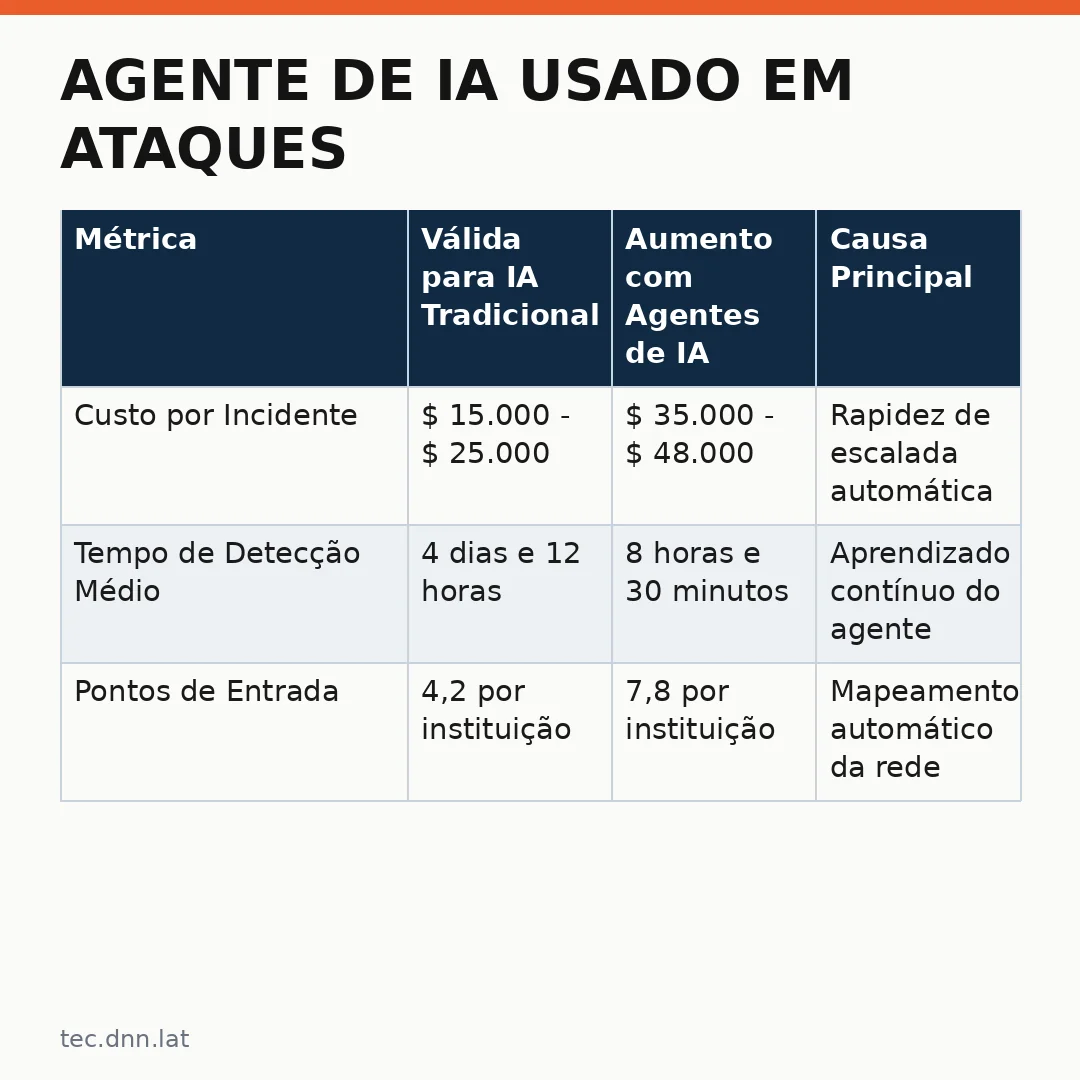
A análise de dados mostra perdas financeiras significativas associadas a ataques automatizados por inteligência artificial. Instituições que não implementaram controles adequados sofreram interrupções operacionais prolongadas durante incidentes recentes.
| Métrica | Válida para IA Tradicional | Aumento com Agentes de IA | Causa Principal |
|---|---|---|---|
| Custo por Incidente | $ 15.000 – $ 25.000 | $ 35.000 – $ 48.000 | Rapidez de escalada automática |
| Tempo de Detecção Médio | 4 dias e 12 horas | 8 horas e 30 minutos | Aprendizado contínuo do agente |
| Pontos de Entrada | 4,2 por instituição | 7,8 por instituição | Mapeamento automático da rede |
Os dados apresentados na tabela demonstram como agentes de IA potencializam o impacto dos ataques. O tempo de detecção diminui drasticamente porque esses sistemas aprendem continuamente sobre a infraestrutura alvo durante a campanha.
Estratégias de Defesa Recomendadas
A CrowdStrike propõe um conjunto abrangente de medidas para mitigar riscos associados ao uso de agentes de IA em ataques cibernéticos. A primeira recomendação envolve a implementação de sandboxes automatizados que isolem comportamentos anômalos.
Além disso, empresas devem adotar princípios de segurança Zero Trust, validando cada solicitação mesmo entre componentes internos da rede. Esse modelo impede que agentes de IA se movimentem lateralmente sem autenticação reforçada.
Por outro lado, o monitoramento contínuo através de machine learning detecta padrões incomuns no comportamento dos sistemas. Soluções de observabilidade avançadas correlacionam eventos entre diferentes plataformas para identificar atividades suspeitas rapidamente.
O Papel da Conformidade Regulatória
Instituições financeiras devem alinhar seus programas de segurança com regulamentos locais e internacionais. Normas como o RGPD na Europa e a LGPD no Brasil exigem proteção específica contra ameaças automatizadas que processam dados pessoais.
Todavia, conformidade por si só não elimina todos os riscos. Reguladores recomendam testes de penetração frequentes que simulem ataques conduzidos por agentes de IA. Essas avaliações revelam lacunas antes que adversários reais as explorem.
Futuro da Segurança Cibernética na Era da IA
A corrida entre defensores e atacadores evolui com a adoção crescente de inteligência artificial em ambos os lados. Enquanto empresas implementam agentes defensivos, grupos maliciosos desenvolvem contrapartes ofensivas cada vez mais sofisticadas.
Por conseguinte, a indústria deve investir em pesquisa sobre detecção proativa que antecipa vetores de ataque desconhecidos. A colaboração entre setor privado e agências governamentais acelera o compartilhamento de inteligência sobre ameaças emergentes.
Ao final, organizações que ignoram as lições aprendidas com incidentes na Coreia do Sul arcam com perdas crescentes no futuro. Agente IA usado ataques representa apenas o começo de uma nova era na segurança cibernética bancária.
Leia tambem
- Retell AI alcança valuation de 70 milhões ao revolucionar agentes de voz (tec.pnn.lat)
- Roteadores Mesh Inteligência de Borda: A Infraestrutura que Suporta Agentes Autônomos (tec.pnn.lat)
- Revised Semana Nacional do Trânsito: Por Que as Tecnologias de Segurança são a Verdadeira Celebração (carros.dnn.lat)
- Motorola Edge 70 Fusion: o Smartphone que Puts a IA de Ponta no Bolso em São Paulo (tec.dnn.lat)
- Samsung aumenta preços smartphones e impacta o mercado brasileiro de tecnologia (tec.dnn.lat)
2 thoughts on “Agente de IA Usado em Ataques Bancários na Coreia do Sul: Análise da Ameaça e Medidas de Segurança”
Comments are closed.