AWS Strands Box controla o acesso dos agentes de IA corporativos: segurança, arquitetura e casos de uso no mundo real
AWS Strands Box controla o que agentes de IA leem e modificam em ambientes corporativos, oferecendo uma nova camada de controle sobre a infraestrutura de sandboxes. O serviço entra com foco na contenção de agentes autônomos que operam diretamente em recursos computacionais da nuvem. Empresa de IA é incapaz de controlar modelos? O que o ex-funcionário…
A empresa anuncia a solução como parte de sua estratégia de segurança para inteligência artificial generativa. A iniciativa responde à crescente demanda por ferramentas que protegem dados sensíveis durante execuções de IA autônoma.
Contudo, muitos profissionais ainda enfrentam desafios ao implementar agentes com acesso direto às instâncias EC2, bancos de dados e sistemas legacy.
AWS Strands Box controla a execução dentro de limites predefinidos, funcionando como um mecanismo de contenção similar à execução de containers isolados. O modelo permite que empresas testem agentes sem risco de contaminação lateral para outras cargas de trabalho.
O problema da exposição em ambientes corporativos
A maioria das organizações acumula dados sensíveis, registros financeiros e informações estratégicas em suas infraestruturas atuais. Agentes de IA mal configurados podem acessar esses recursos sem restrição.
Por outro lado, frameworks genéricos frequentemente falham ao lidar com a complexidade de sistemas legados que predominam no Brasil.
A falta de granularidade nas políticas de acesso gera cenários onde agentes leem arquivos não autorizados, modificam configurações críticas ou alteram registros em bancos de dados.
Por conseguinte, a ausência de controles adequados expõe as organizações a riscos operacionais e financeiros significativos.
A proposta do Strands Box
O serviço permite definir regras precisas sobre quais recursos um agente pode acessar durante sua execução. O sistema isola o ambiente operacional dentro de limites que respeitam restrições predefinidas.
Ademais, a arquitetura suporta múltiplos agentes simultâneos sem interferência cruzada entre suas execuções.
A solução integra-se com ecossistemas existentes, incluindo serviços da AWS e plataformas de terceiros. A integração reduz a complexidade operacional para equipes que já utilizam o ambiente de nuvem.
No entanto, implementações em ambientes híbridos exigem adaptações adicionais para garantir cobertura completa.
Arquitetura e modelagem de contenção
A plataforma aplica restrições sobre o sistema de arquivos, rede e memória durante a execução do agente. O modelo de isolamento impede que processos escapem de suas fronteiras definidas.
Inclusive, regras podem especificar portas acessíveis, volumes de armazenamento legíveis e limites de consumo computacional.
As configurações seguem princípios similares à modelagem de containers modernos. A definição de políticas ocorre antes do provisionamento dos agentes.
Todavia, ajustes dinâmicos durante a execução ainda representam uma funcionalidade em desenvolvimento para os primeiros usuários.
Cenários de aplicação prática
Empresas de varejo podem utilizar o serviço para permitir que agentes processem pedidos sem acesso ao sistema financeiro. O modelo previne vazamentos inadvertidos e modificações não autorizadas.
Além disso, setores como saúde e logística também se beneficiam com a mesma abordagem de contenção.
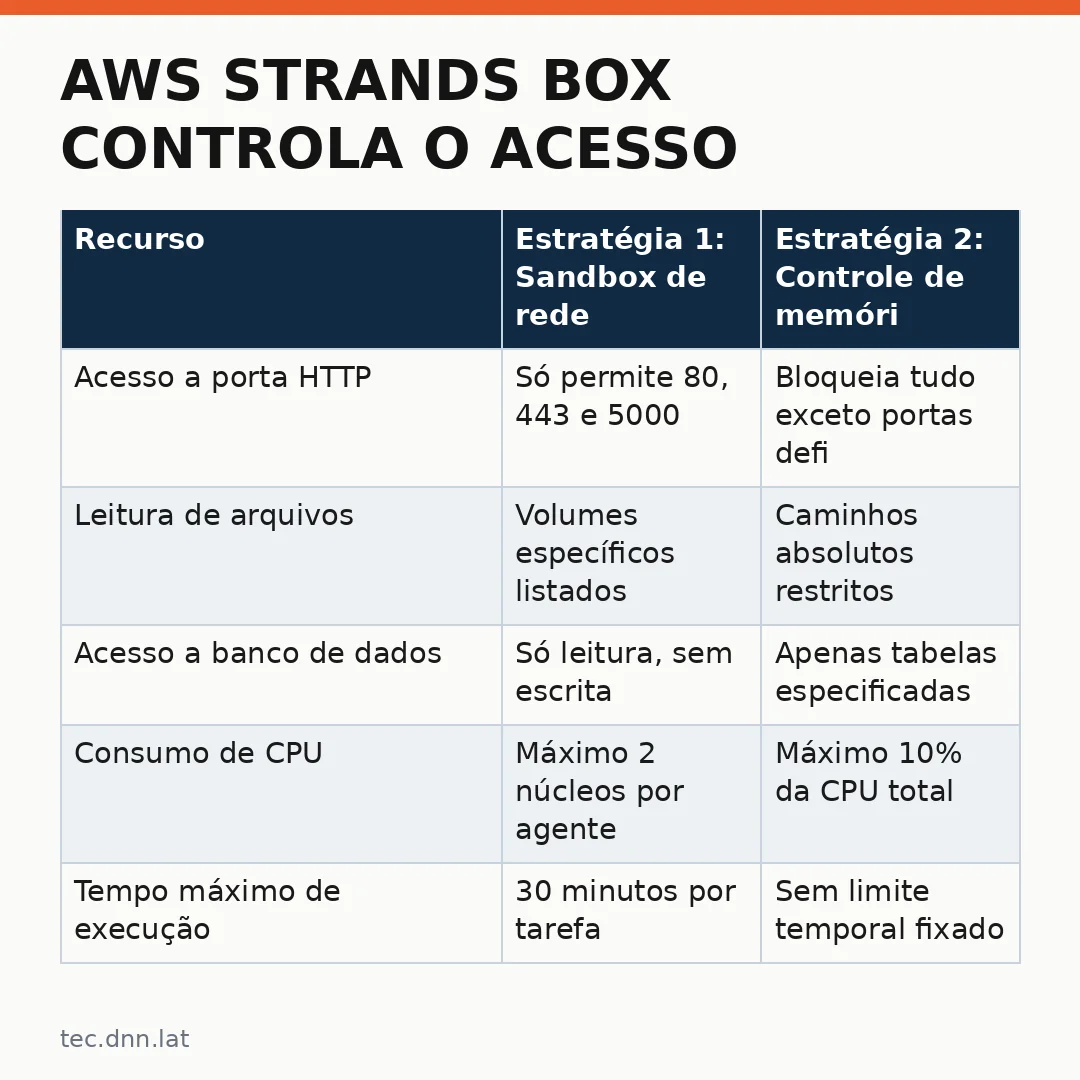
| Recurso | Estratégia 1: Sandbox de rede | Estratégia 2: Controle de memória |
|---|---|---|
| Acesso a porta HTTP | Só permite 80, 443 e 5000 | Bloqueia tudo exceto portas definidas |
| Leitura de arquivos | Volumes específicos listados | Caminhos absolutos restritos |
| Acesso a banco de dados | Só leitura, sem escrita | Apenas tabelas especificadas |
| Consumo de CPU | Máximo 2 núcleos por agente | Máximo 10% da CPU total |
| Tempo máximo de execução | 30 minutos por tarefa | Sem limite temporal fixado |
A tabela acima demonstra como diferentes estratégias de contenção atendem a necessidades distintas. O primeiro modelo foca em restrições de rede e arquivos, enquanto o segundo prioriza controle de recursos computacionais.
Entretanto, ambas as abordagens compartilham o mesmo objetivo: limitar o impacto operacional caso ocorra uma falha no agente.
Comparação com soluções existentes
O AWS Strands Box oferece vantagens em relação a soluções genéricas de sandbox para containers. A diferenciação principal está na integração nativa com serviços da AWS e suporte específico para agentes de IA.
Em contrapartida, plataformas como Kubernetes Pod Security Contexts exigem configuração manual mais complexa.
| Solução | Foco principal | Custo estimado | Maturidade atual |
|---|---|---|---|
| AWS Strands Box | Controle de acesso a agentes de IA | $120/mês por instância (aprox.) | Lançamento recente |
| Open Policy Agent + AWS IAM | Controles granulares genéricos | Sobre custo dos recursos existentes | Matura há anos |
| Kubernetes PSC + eBPF | Isolamento via kernel | $40/mês por nó de controle | Em expansão |
A comparação revela trade-offs entre custo, flexibilidade e facilidade de implementação. Soluções baseadas em políticas genéricas exigem mais conhecimento técnico.
Porém, a solução da AWS oferece uma experiência simplificada para quem já opera no ecossistema deles.
Considerações sobre adoção e maturidade
A implementação completa do Strands Box requer planejamento prévio das políticas de acesso. Organizações sem prática em governança de dados podem encontrar dificuldades.
No entanto, a curva de aprendizado permanece baixa para times já familiarizados com conceitos de containers e segurança.
Equipes que começam a projetar suas arquiteturas agora têm tempo suficiente para integrar o serviço antes da expansão dos agentes autônomos. A antecipação evita refatorações disruptivas no futuro.
Todavia, migrações de ambientes legados ainda demandam esforço adicional de engenharia.
Considerações finais sobre a estratégia da AWS
A introdução do AWS Strands Box reforça o posicionamento da empresa como líder em segurança para inteligência artificial. A proposta combina controle granular com simplicidade operacional.
Por outro lado, concorrentes também anunciam soluções similares, indicando um mercado em expansão.
O serviço responde a uma necessidade real que empresas enfrentam hoje ao adotar agentes de IA em produção. A contenção adequada protege investimentos anteriores e garante continuidade dos negócios.
Além disso, a maturidade do ecossistema AWS facilita a adoção rápida para grandes organizações.
A evolução da segurança de agentes autônomos segue um caminho previsível: isolamento mais rigoroso, integração com infraestrutura existente e automação na definição de políticas.
Ademais, soluções que conseguem equilibrar controle com desempenho continuarão sendo as preferidas por equipes de tecnologia.
Leia tambem
- Tudo o que você precisa saber sobre a nova geração do Toyota Corolla no Brasil (dnn.lat)
- O que a ciência realmente oferece hoje contra a doença de Creutzfeldt-Jakob (pnn.lat)
- Custo real de agentes de IA: a tarefa só conta quando o banco de dados confirma (tec.pnn.lat)
- Restrições nos Vistos: O Choque no Setor Tech dos EUA (tec.dnn.lat)
- Quer melhorar Wi Fi em Casa? Seleção de Roteadores na Amazon para Streaming 4K e Smart Home (tec.dnn.lat)
One thought on “AWS Strands Box controla o acesso dos agentes de IA corporativos: segurança, arquitetura e casos de uso no mundo real”
Comments are closed.