O Desafio da Espionagem Interna e a Proteção de Dados na Era da Inteligência Artificial
Recentemente, o setor de tecnologia foi abalado por uma notícia alarmante sobre a descoberta de um dispositivo de gravação oculto nas instalações da OpenAI. Esse incidente destaca uma vulnerabilidade crítica na Privacidade corporativa segurança digital das empresas que lideram a revolução da inteligência artificial. Por exemplo, o fato de um funcionário ter sido preso revela que as maiores ameaças podem surgir de dentro da própria organização. Portanto, as empresas devem reavalijar suas estratégias de proteção para garantir que segredos industriais não caiam em mãos erradas. Bill Gates e o Perigo de Ciberataques na Era da Tecnologia…
Ademais, a espionagem corporativa não é um fenômeno novo, mas a escala dos dados gerados pela IA torna o risco muito mais severo. Contudo, muitas empresas ainda tratam a segurança apenas como uma barreira contra hackers externos. Além disso, este caso demonstra que o acesso físico e a supervisão de funcionários com altos privilégios são pilares fundamentais da proteção de ativos. Por conseguinte, as organizações precisam adotar uma postura proativa para identificar comportamentos suspeitos antes que ocorra um vazamento catastrófico.
Dessa forma, a segurança deve envolver camadas múltiplas, desde o monitoramento de redes até a inspeção física de espaços de trabalho. Entretanto, equilibrar a confiança no colaborador com a necessidade de vigilância rigorosa apresenta desafios éticos e operacionais complexos. Por outro lado, a perda de propriedade intelectual pode destruir anos de pesquisa e investimentos bilionários em poucos minutos. Inclusive, a proteção desses dados não é apenas uma questão financeira, mas também estratégica para a soberania tecnológica nacional.
A Anatomia das Ameaças Internas na Indústria de IA
No entanto, as ameaças internas representam um dos maiores desafios para os departamentos de segurança da informação. Por exemplo, funcionários insatisfeitos ou recrutados por concorrentes podem utilizar seu acesso legítimo para extrair dados sensíveis. Além disso, o uso de dispositivos físicos, como gravadores ocultos, ignora completamente as barreiras digitais tradicionais como firewalls e criptografia. Portanto, a segurança corporativa deve considerar o fator humano como uma variável crítica no modelo de risco.
Todavia, é importante notar que muitos desses atos não ocorrem por motivações ideológicas, mas sim por ganhos financeiros rápidos ou pressões externas. Por conseguinte, as empresas devem implementar sistemas de monitoramento de comportamento (UEBA – User and Entity Behavior Analytics). Além disso, essas ferramentas ajudam a identificar padrões anômalos, como o acesso repentino a bases de dados não relacionadas às funções do colaborador. Contudo, a eficácia dessas ferramentas depende de uma configuração precisa e de alertas em tempo real.
Por outro lado, a cultura organizacional desempenha um papel crucial na prevenção desses crimes. Por exemplo, programas de treinamento que enfatizam as consequências legais da espionagem podem desencorajar intenções maliciosas. Além disso, a criação de uma cultura de transparência permite que colegas denunciem comportamentos suspeitos sem medo de retaliação. Ainda assim, apenas a educação não basta; é necessário que os sistemas técnicos impeçam tecnicamente a extração de grandes volumes de dados.
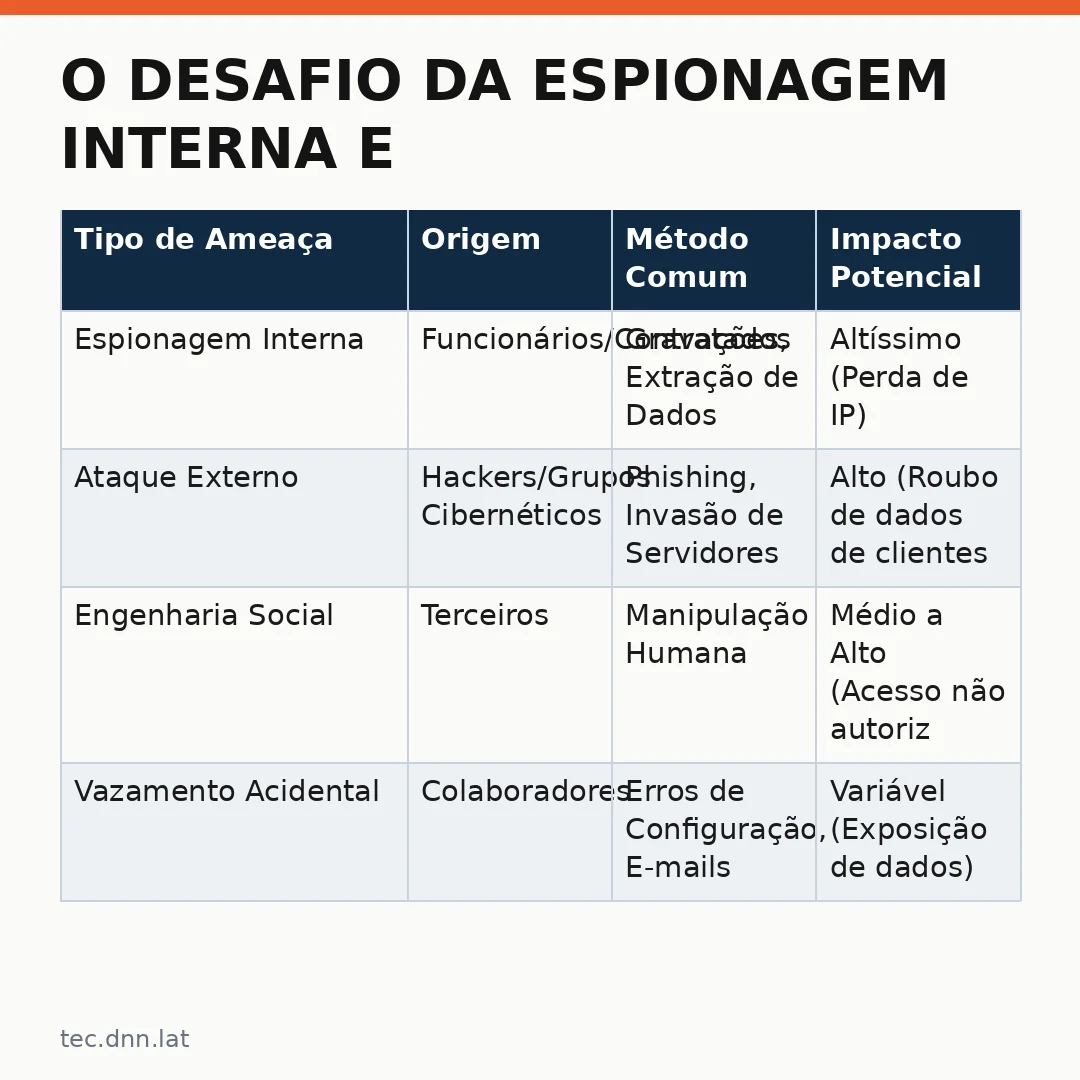
| Tipo de Ameaça | Origem | Método Comum | Impacto Potencial |
|---|---|---|---|
| Espionagem Interna | Funcionários/Contratados | Gravações, Extração de Dados | Altíssimo (Perda de IP) |
| Ataque Externo | Hackers/Grupos Cibernéticos | Phishing, Invasão de Servidores | Alto (Roubo de dados de clientes) |
| Engenharia Social | Terceiros | Manipulação Humana | Médio a Alto (Acesso não autorizado) |
| Vazamento Acidental | Colaboradores | Erros de Configuração, E-mails | Variável (Exposição de dados) |
Fortificando a Privacidade corporativa segurança digital com Arquitetura Zero Trust
Nesse sentido, a implementação da arquitetura “Zero Trust” torna-se essencial para proteger a Privacidade corporativa segurança digital. Por exemplo, o princípio fundamental desta estratégia é que ninguém, dentro ou fora da rede, deve ser confiado por padrão. Portanto, cada tentativa de acesso a recursos sensíveis exige autenticação forte e verificação contínua de identidade. Além disso, essa abordagem limita o movimento lateral de um atacante caso ele consiga comprometer uma conta inicial.
Contudo, implementar Zero Trust em empresas grandes requer uma mudança estrutural profunda nos sistemas legados. Por conseguinte, as equipes devem segmentar a rede para que apenas os dados estritamente necessários para cada função estejam acessíveis. Além disso, o uso de autenticação multifator (MFA) baseada em hardware aumenta significativamente a dificuldade para sequestradores de credenciais. Todavia, mesmo com essas camadas, o controle de dispositivos físicos continua sendo um ponto crítico e muitas vezes negligenciado.
Ademais, o monitoramento de endpoints é vital para identificar se algum dispositivo não autorizado está conectado à rede interna. Por exemplo, ferramentas de gestão de ativos podem alertar sobre a presença de novos hardwares em áreas restritas. Além disso, o uso de políticas de segurança que bloqueiam portas USB e limitam transferências de arquivos grandes ajuda a prevenir a exfiltração física de dados. Entretanto, essas medidas devem ser constantemente atualizadas para se adaptarem às novas táticas de espionagem.
O Papel da Inteligência Artificial na Detecção de Espionagem
Inversamente, é irônico que a própria inteligência artificial possa servir como uma ferramenta poderosa para detectar comportamentos maliciosos humanos. Por exemplo, algoritmos de aprendizado de máquina podem analisar bilhões de logs de acesso em busca de desvios sutis no comportamento dos usuários. Portanto, a IA pode identificar um funcionário tentando baixar modelos de linguagem ou conjuntos de dados privados fora do seu horário habitual de trabalho. Além disso, esses sistemas operam com uma velocidade que os analistas humanos não conseguem alcançar.
Contudo, o uso de IA para monitorar funcionários levanta debates importantes sobre a privacidade individual no ambiente de trabalho. Por outro lado, as empresas precisam equilibrar a vigilância com o respeito às normas trabalhistas e à ética profissional. Além disso, é essencial que os alertas gerados pela inteligência artificial sejam revisados por especialistas humanos para evitar falsos positivos excessivos. Todavia, a tecnologia continua evoluindo e se tornando mais precisa na identificação de padrões de espionagem sofisticados.
Dessa forma, as empresas podem utilizar modelos de linguagem para analisar comunicações internas em busca de palavras-chave relacionadas a vazamentos de segredos industriais. Além disso, a análise de sentimento pode ajudar a identificar funcionários que demonstram frustração ou descontentamento extremo, fatores que muitas vezes precedem atos de sabotagem. Por conseguinte, a tecnologia atua como uma camada adicional de segurança preventiva e reativa simultaneamente.
| Tecnologia de Segurança | Função Principal | Eficácia contra Espionagem | Complexidade de Implantação |
|---|---|---|---|
| UEBA | Análise de comportamento do usuário | Muito Alta | Alta |
| Zero Trust Architecture | Controle de acesso e segmentação | Altíssima | Complexa |
| Data Loss Prevention (DLP) | Bloqueio de transferência de dados | Alta | Média |
| Endpoint Security | Monitoramento de dispositivos físicos | Alta | Média |
A Importância da Segurança Física em Ambientes Digitais
Por exemplo, o incidente na OpenAI prova que a segurança física ainda é um componente vital da Privacidade corporativa segurança digital. Além disso, muitas empresas investem milhões em firewalls de última geração, mas esquecem de monitorar portas USB ou salas de servidores contra gravações escondidas. Portanto, a integração entre a segurança patrimonial e a segurança cibernética deve ser total e coordenada. Contudo, essa coordenação exige protocolos rígidos que incluam verificações aleatórias em equipamentos eletrônicos.
Ademais, o controle de acesso biométrico em áreas onde ocorrem pesquisas de alto nível é fundamental para limitar quem pode entrar no recinto físico. Por conseguinte, a criação de zonas de “silêncio tecnológico”, onde dispositivos móveis e gravadores são proibidos, ajuda a mitigar riscos imediatos. Entretanto, essas zonas devem ser fiscalizadas por equipes treinadas para identificar equipamentos ocultos em objetos comuns. Além disso, o uso de sensores de sinal de rádio pode detectar a transmissão de dados não autorizada para fora do prédio.
Todavia, é importante lembrar que a tecnologia pode facilitar a ocultação de dispositivos espionagem cada vez mais pequenos e sofisticados. Por outro lado, as empresas devem adotar políticas de “mesa limpa” e auditorias periódicas sobre o estado dos equipamentos de trabalho. Além disso, garantir que os funcionários tenham consciência dessas regras ajuda a criar um ambiente onde a segurança é responsabilidade compartilhada por todos os colaboradores.
Conclusão: O Futuro da Proteção em uma Era de Vigilância
Em conclusão, o caso de espionagem na OpenAI serve como um lembrete severo de que a inovação tecnológica deve caminhar lado a lado com uma segurança robusta. Portanto, as empresas não podem permitir que a pressa por lançar novos produtos comprometa a integridade dos dados e a privacidade corporativa. Além disso, a implementação de estratégias multifacetadas — envolvendo tecnologia, processos e cultura — é o único caminho para enfrentar ameaças internas complexas. Contudo, a vigilância deve ser constante, pois os métodos de espionagem evoluem tanto quanto as próprias capacidades da inteligência artificial.
Ademais, o fortalecimento da Privacidade corporativa segurança digital exige que a segurança seja tratada como uma prioridade estratégica e não apenas um custo operacional. Por exemplo, investir em ferramentas de detecção baseadas em IA e arquiteturas Zero Trust pode prevenir prejuízos incalculáveis. Além disso, o treinamento contínuo dos colaboradores garante que a primeira linha de defesa contra ameaças externas e internas seja humana e consciente. Todavia, no final das contas, a confiança é a base do ambiente corporativo, mas ela deve ser sustentada por mecanismos técnicos eficazes.
Leia tambem
- Guia de Brindes da BGS 2026: Tendências em Tecnologia e Inteligência Artificial Internacional (tec.pnn.lat)
- Segurança Corporativa: AWS repensa controle acesso RAG e fortalece a proteção de dados (tec.pnn.lat)
- Leite enfrenta exigências de segurança do que a própria IA: declaração da Microsoft revela novo paradigma em tecnologia e agricultura digital (tec.pnn.lat)
- A Nova Era do Controle: Como a nova IA Facebook vai Transformar sua Experiência Digital (tec.dnn.lat)
- A Era da Conectividade: Guia tecnológico escolher roteadores para a Casa Inteligente (tec.dnn.lat)
One thought on “O Desafio da Espionagem Interna e a Proteção de Dados na Era da Inteligência Artificial”
Comments are closed.