Malware PoeLLM infecta mil: ameaça cibernética atinge servidores de IA open source
O novo malware PoeLLM consegue infectar três mil servidores ao explorar vulnerabilidades em modelos abertos como LiteLLM e Ollama, segundo especialistas em segurança da informação. Malware PoeLLM infecta mil servidores já foi confirmado por pesquisadores que monitoram o ecossistema de inteligência artificial. A ameaça surge num momento em que empresas aceleram a adoção de ferramentas de IA generativa. A Revolução do Open AI no Setor de Telecomunicações: Por que as…
Muitos desenvolvedores não percebem que modelos open source trazem riscos ocultos. O software malicioso entra através de endpoints do LiteLLM e do Ollama, que funcionam como gateways para múltiplos modelos linguísticos. Por isso, é crucial entender como a Malware PoeLLM infecta mil servidores antes que o problema se espalhe.
A origem da vulnerabilidade
O LiteLLM atua como uma camada de abstração que permite acessar diversos modelos de linguagem através de uma única interface. Contudo, pesquisadores descobriram falhas no processo de serialização e deserialização dos objetos enviados pelos prompts. Isso abre caminho para a Malware PoeLLM infecta mil servidores ao manipular o fluxo de dados.
O Ollama apresenta vulnerabilidades similares relacionadas à execução de modelos locais sem validação rigorosa das entradas. O atacante pode injetar código malicioso durante o carregamento do modelo, permitindo que ele execute comandos no servidor comprometido. Essa é uma das razões pelas quais a Malware PoeLLM infecta mil servidores tão rapidamente.
Métodos de infecção
A Malware PoeLLM infecta mil servidores através de ataques de injeção SQL e exploração de dependências desatualizadas. O processo começa com prompts maliciosos enviados a modelos que não verificam adequadamente os metadados recebidos. Isso resulta na execução de scripts PHP ou Python no servidor destino.
Além disso, o malware pode se propagar lateralmente dentro da rede ao utilizar conexões existentes entre serviços. O atacante ganha acesso inicial em um nó e move-se para outros servidores conectados à mesma infraestrutura. Por isso, a Malware PoeLLM infecta mil servidores de forma escalável e quase automática.
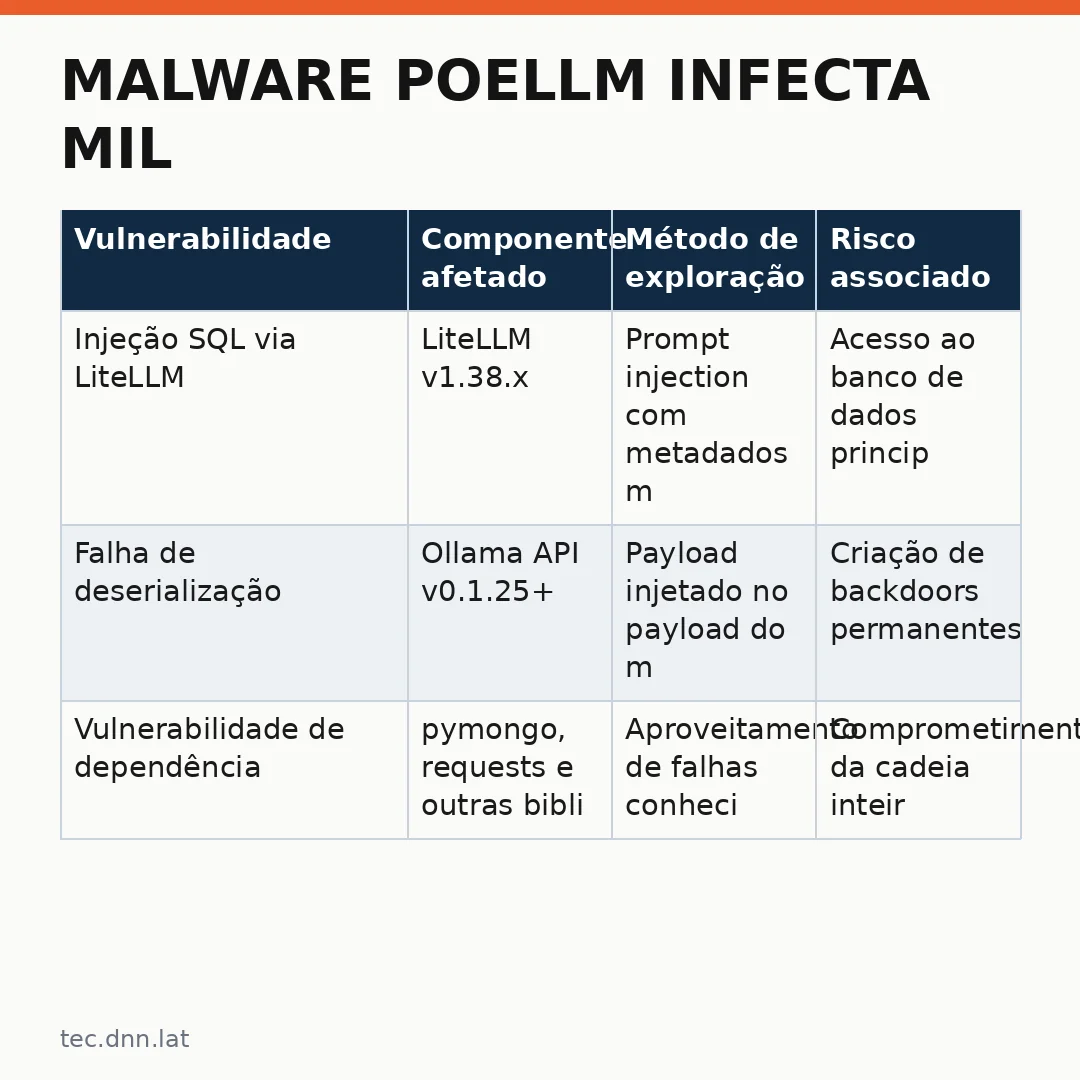
Tabela de comparação de vulnerabilidades
| Vulnerabilidade | Componente afetado | Método de exploração | Risco associado |
|---|---|---|---|
| Injeção SQL via LiteLLM | LiteLLM v1.38.x | Prompt injection com metadados maliciosos | Acesso ao banco de dados principal da aplicação |
| Falha de deserialização | Ollama API v0.1.25+ | Payload injetado no payload do modelo | Criação de backdoors permanentes na infraestrutura |
| Vulnerabilidade de dependência | pymongo, requests e outras bibliotecas | Aproveitamento de falhas conhecidas não corrigidas | Comprometimento da cadeia inteira de suprimentos |
| Falta de validação de entrada | Serviços do container Docker | Acesso via rede sem autenticação forte | Propagação lateral entre containers e hosts |
Mulheres da segurança expõem as lacunas
Especialistas em segurança feminina destacam que mulheres têm contribuído significativamente para identificar essas falhas. Contudo, suas descobertas muitas vezes chegam tardiamente antes que os fornecedores publiquem correções. Por isso, é essencial monitorar canais de segurança independentes.
A Malware PoeLLM infecta mil servidores e continua evoluindo conforme novos modelos são lançados no mercado. Desenvolvedores devem adotar práticas rigorosas de hardening de infraestrutura sempre que implementam soluções baseadas em IA.
Medidas preventivas essenciais
Empresas devem realizar auditorias contínuas da stack tecnológica antes de integrar novos componentes de IA. A validação de entradas, uso de containers imutáveis e monitoramento ativo de tráfego são medidas fundamentais. Além disso, a adoção de políticas zero trust reduz drasticamente o risco de propagação lateral.
Apoie projetos open source através de financiamento direto para equipes de segurança. Isso garante que vulnerabilidades sejam corrigidas mais rapidamente antes que agentes maliciosos as explorem. A Malware PoeLLM infecta mil servidores quando ninguém age preventivamente de forma coordenada.
Tabela de recomendações técnicas
| Ação preventiva | Herramienta recomendada | Frequência | Nível de impacto |
|---|---|---|---|
| Sweating da superfície do container | Trivy, Clair e Grype para varredura de imagens | Todos os dias | Alto |
| Harden de dependências | Synthetic, Dependabot e Renovate para atualização automática | Semanalmente | Médio |
| Auditoria de prompts | BertPromptGuard e outras ferramentas de IA | Antes do deploy | Alto |
| Mapeamento lateral da rede | Nessus, OpenVAS e ZAP com integração CI/CD | Mensalmente | Baixo a médio |
O futuro da segurança em IA
A Malware PoeLLM infecta mil servidores representa apenas o começo de uma nova era de ameaças à inteligência artificial. Conforme modelos cada vez mais complexos são desenvolvidos, os atacantes encontrarão novas vulnerabilidades para explorar. A comunidade precisa manter-se alerta e colaborativa.
Sempre que um modelo novo ganha popularidade, equipes maliciosas começam a investigar suas faixas de ataque potenciais. Por isso, a segurança não pode ser tratada como um projeto pontual, mas sim como um processo contínuo integrado ao ciclo de vida do desenvolvimento.
Conclusão
A Malware PoeLLM infecta mil servidores demonstra que a segurança em IA é uma prioridade urgente. Empresas que ignoram essa realidade estão expostas a riscos crescentes. A colaboração entre pesquisadores, desenvolvedores e organizações de segurança é fundamental para proteger o ecossistema de IA aberto. Fique atento às atualizações constantes sobre este tema.
Leia tambem
- Empresa de IA é incapaz de controlar modelos? O que o ex-funcionário da OpenAI revelou sobre perigos reais (tec.pnn.lat)
- OpenAI recebe novo alerta de ex-engenheiro: a corrida pela IA segura é mais urgente do que se imagina (tec.pnn.lat)
- Avanço chinês pressiona fábricas argentinas da Stellantis: novos cargos abertos para operários na produção de veículos (carros.dnn.lat)
- Meta sob pressão Flórida: como a inteligência artificial pode limitar o uso infantil em redes sociais (tec.dnn.lat)
- Microsoft nega exclusividade GTA6: O que isso significa para a estratégia de cloud gaming e o futuro da computação em nuvem (tec.dnn.lat)
One thought on “Malware PoeLLM infecta mil: ameaça cibernética atinge servidores de IA open source”
Comments are closed.